PHP2Shell च्या कमजोर्यांवर लाखो हल्ले, मालवेअरचा धोका
PHP2Shell च्या कमजोर्यांचा शोषण करण्याच्या प्रयत्नांमध्ये वाढ झाली आहे, ज्यामध्ये लाखो हल्ले नोंदवले गेले आहेत, कारण हॅकर्स मिराई मालवेअर तैनात करण्याचा प्रयत्न करत आहेत.
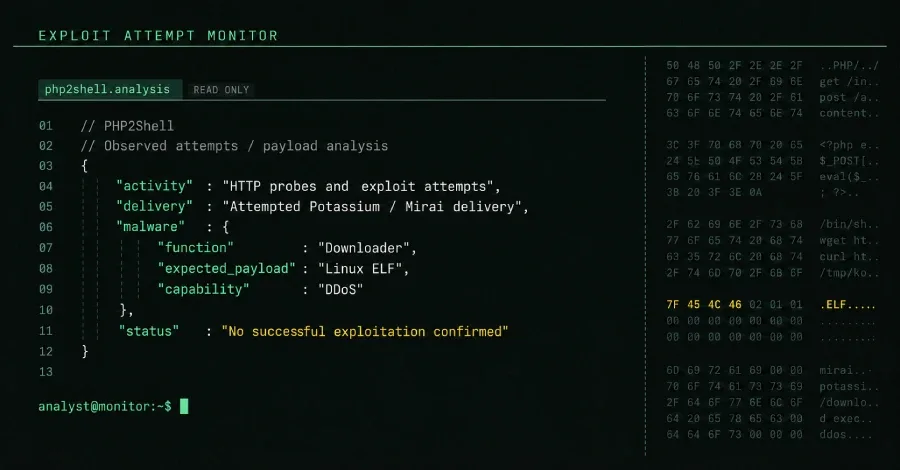
हल्लेखोर PHP2Shell च्या कमजोर्यांचा शोषण करून मिराई मालवेअरचे आवृत्त्या तैनात करण्याचा प्रयत्न करत आहेत.
या कमजोर्या, ज्यांचा CVSS स्कोर 9.2 आहे, अनधिकृत दूरस्थ कोड कार्यान्वयनाची परवानगी देतात.
अनेक प्रयत्न असूनही, PHP2Shell चा यशस्वी शोषण नोंदवला गेलेला नाही.
सध्याच्या सायबर सुरक्षा अहवालानुसार, PHP2Shell च्या कमजोर्यांचा शोषण करण्याच्या प्रयत्नांमध्ये लक्षणीय वाढ झाली आहे, ज्यामध्ये लाखो हल्ले नोंदवले गेले आहेत, कारण हॅकर्स मिराई मालवेअरच्या पोटॅशियम आवृत्त्या तैनात करण्याचा प्रयत्न करत आहेत. या प्रयत्नांमध्ये वाढ झाली आहे, कारण या कमजोर्यांचा सार्वजनिक खुलासा झाला आहे, ज्यामध्ये CVE-2026-109618 आणि CVE-2026-109619 समाविष्ट आहेत, ज्यांचा CVSS स्कोर 9.2 आहे, जो त्यांच्या गंभीरतेचे संकेत देतो.
PHP2Shell च्या या कमजोर्या विशेष HTTP विनंत्या द्वारे अनधिकृत दूरस्थ कोड कार्यान्वयनाची परवानगी देतात. विविध PHP आवृत्त्यांमध्ये या कमजोर्या दुरुस्त केल्या गेल्या आहेत, जसे की 8.5.12 आणि 8.4.27. सायबर सुरक्षा कंपनी सोफोसने नमूद केले आहे की, जरी हल्ल्याचे नमुने प्रगत क्षमतांचे प्रदर्शन करतात, जसे की डाउनलोडर आणि नेटवर्क अडथळा कार्य, या कमजोर्यांचा वास्तविक शोषण हल्लेखोरांसाठी आव्हानात्मक ठरला आहे.
हल्ल्यांच्या पॅटर्नच्या विश्लेषणानुसार, हे प्रयत्न अनेक IP पत्त्यांवरून सुरू होतात, ज्यामध्ये हल्लेखोर कमांड-एंड-कंट्रोल चॅनेल स्थापित करण्याचा आणि विशिष्ट लक्ष्यांवर वितरित नकारात्मक सेवा (DDoS) हल्ले सुरू करण्याचा प्रयत्न करत आहेत, विशेषतः युक्रेनियन नेटवर्कमध्ये. जंगलीमध्ये यशस्वी शोषणाची कमतरता दर्शवते की हल्लेखोर PHP2Shell च्या कमजोर्यांचा प्रभावीपणे वापर करण्यास संघर्ष करत आहेत.
या शोषण प्रयत्नांचे व्यापक परिणाम वेब सुरक्षा आणि मोठ्या प्रमाणात DDoS हल्ल्यांच्या संभाव्यतेसाठी चिंताजनक आहेत. जसे-जसे धोका वाढतो, संस्थांनी सतर्क राहणे आवश्यक आहे आणि त्यांच्या प्रणाली अद्ययावत ठेवणे आवश्यक आहे जेणेकरून या कमजोर्यांशी संबंधित धोके कमी करता येतील. चालू प्रयत्नांमुळे स्पष्ट होते की मजबूत सायबर सुरक्षा उपायांची आवश्यकता आहे आणि वेळेवर पॅचिंगचे महत्त्व आहे.
आगामी काळात, सायबर सुरक्षा तज्ञ PHP2Shell च्या कमजोर्यांवर लक्ष ठेवण्याची अपेक्षा करतात कारण हल्लेखोर त्यांच्या तंत्रज्ञानात सुधारणा करतात. संस्थांना त्यांच्या प्रणालींची बारीकीने देखरेख करण्याची आणि संभाव्य शोषणाच्या विरोधात सुरक्षा सर्वोत्तम पद्धती लागू करण्याची शिफारस केली जाते. परिस्थिती गतिशील आहे, आणि या धोक्यांवर सायबर सुरक्षा समुदायाची प्रतिक्रिया म्हणून पुढील विकासाची अपेक्षा आहे.