एसबीआयने डेटा उल्लंघनानंतर ग्राहकांना सूचित केले
अलीकडील डेटा उल्लंघनानंतर भारतीय स्टेट बँकेने प्रभावित ग्राहकांना डेटा सुरक्षिततेची खात्री दिली.
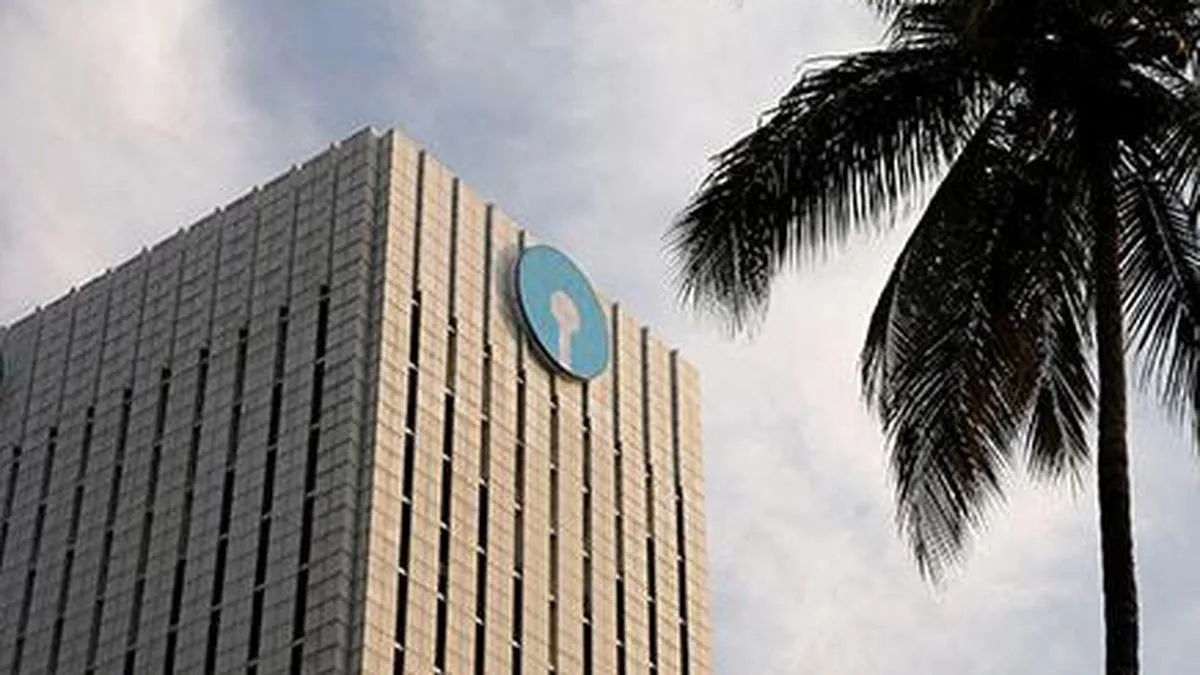
एसबीआयने प्रभावित सर्व ग्राहकांना ईमेल आणि व्हाट्सअॅपद्वारे सूचित केले.
डार्क वेबवर 3,897 वैयक्तिक माहितीचे रेकॉर्ड सापडले.
ग्राहकांना सुरक्षित डिजिटल बँकिंगचा अवलंब करण्याचा सल्ला देण्यात आला.
अलीकडील डेटा उल्लंघनाच्या संदर्भात, भारतीय स्टेट बँक (एसबीआय) ने 23 ऑक्टोबर 2026 रोजी जाहीर केले की त्यांनी प्रभावित झालेल्या सर्व ग्राहकांना वैयक्तिकरित्या सूचित केले आहे. ईमेल आणि व्हाट्सअॅपद्वारे सूचनांचा पाठपुरावा करण्यात आला, ज्यामुळे प्रभावित व्यक्तींना परिस्थितीची माहिती मिळाली.
बँकेने आपल्या ग्राहकांना आश्वासन दिले की, "आम्ही पुन्हा सांगतो की तुमचे खाते शिल्लक आणि निधी आमच्यासोबत सुरक्षित आहेत." एसबीआयने सुरक्षित डिजिटल बँकिंग पद्धतींचे महत्त्व अधोरेखित केले आणि ग्राहकांना त्यांच्या ओटीपी, पिन किंवा पासवर्ड कोणाशीही सामायिक करू नये आणि संशयास्पद संवादांबद्दल जागरूक राहण्याचा सल्ला दिला.
या घटनेमुळे एसबीआयवर टीका झाली आहे कारण त्यांनी प्रभावित ग्राहकांना थेट माहिती दिली नाही, तरी त्यांनी स्टॉक एक्सचेंजांना या उल्लंघनाबद्दल माहिती दिली. ऑक्टोबरच्या सुरुवातीस, एसबीआयला आपल्या थ्रेट इंटेलिजेंस सेवा प्रदात्यांकडून, संरक्षण सायबर एजन्सी आणि CERT-In कडून डार्क वेबवर ग्राहक डेटा संभाव्यपणे उघड झाल्याबद्दल सूचना मिळाल्या. बँकेने 21 ऑक्टोबर 2026 रोजी या घटनेची अधिकृत माहिती स्टॉक एक्सचेंजांना दिली.
एसबीआयच्या म्हणण्यानुसार, प्राथमिक विश्लेषणात असे आढळले की डार्क वेबवर सुमारे 375,000 रेकॉर्डमधून 3,897 वैयक्तिक ओळखण्यायोग्य माहिती (पीआयआय) समाविष्ट होती. या उघड झालेल्या डेटामध्ये ग्राहकांचे मोबाइल नंबर, जन्मतारीख, नाव, लिंग, ईमेल पत्ते, निवास पत्ते आणि कर्ज व शाखेसंबंधी ओळखपत्रांचा समावेश होता.
एसबीआयने सांगितले की उघड झालेल्या डेटाची प्रामाणिकता निश्चित करण्यासाठी, उल्लंघनाचा स्रोत ओळखण्यासाठी आणि ग्राहकांना व बँकेसाठी संभाव्य जोखमींचा आढावा घेण्यासाठी एक सखोल तपास सुरू आहे. बँक आपल्या ग्राहकांच्या माहितीची सुरक्षा आणि सुरक्षितता सुनिश्चित करण्यासाठी पुढे जाण्यासाठी वचनबद्ध आहे.