गूगलची रिपोर्ट: एआयचा वापर करून सायबर हल्ले वाढले
गूगलच्या नवीन निष्कर्षांनुसार, हॅकर्स एआय एजंट वापरून सायबर हल्ल्यांना अधिक प्रभावी बनवत आहेत.
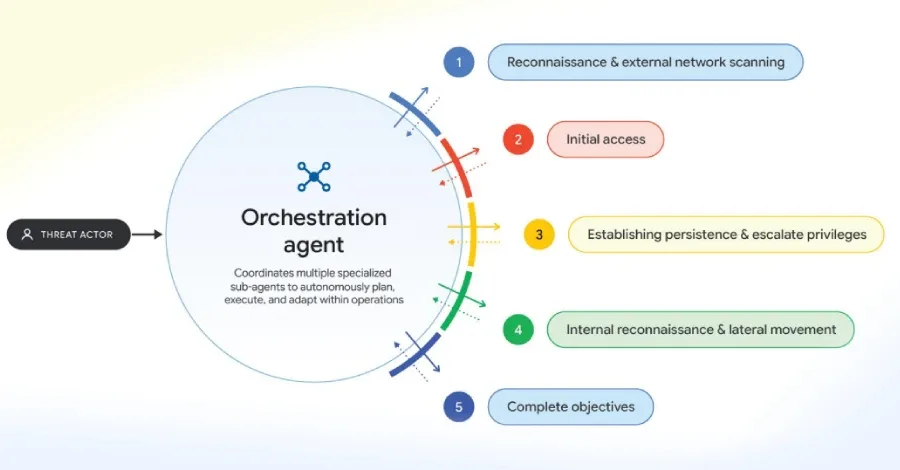
हॅकर्स एआय फ्रेमवर्कचा वापर करून सायबर हल्ले स्वयंचलित करत आहेत.
मोठ्या भाषेच्या मॉडेल्सचा वापर करून जलद कमजोर्या शोषण केल्या जात आहेत.
ओपन-सोर्स टूल्सच्या उदयामुळे सायबर गुन्हेगारांसाठी प्रवेशाच्या अडथळ्यांमध्ये घट झाली आहे.
सोमवारी, गूगलने सायबर सुरक्षा क्षेत्रात चिंताजनक विकासाची माहिती दिली, ज्यामध्ये सांगितले गेले की धोका निर्माण करणारे अभिनेता आता त्यांच्या सायबर हल्ल्यांच्या रणनीतींना वाढवण्यासाठी कृत्रिम बुद्धिमत्ता (एआय) एजंट वापरत आहेत. हा बदल स्वायत्त बहु-एजंट आक्रमक ढांचे, जसे की ARTEX आणि CyberStrikeAI, च्या वापरात समाविष्ट आहे, जे हल्लेखोरांना अभूतपूर्व गतीने जटिल घुसखोरी करण्यास सक्षम करते.
ऐतिहासिकदृष्ट्या, सायबर हल्ले मुख्यतः मॅन्युअल प्रक्रियांवर अवलंबून होते, परंतु एआयच्या समावेशाने दृश्य बदलले आहे. गूगलच्या थ्रेट इंटेलिजेंस ग्रुपने सांगितले की, हे ढांचे थेट घुसखोरीच्या दरम्यान विविध कार्ये स्वयंचलित करण्याची परवानगी देतात, ज्यामुळे हल्ल्यांची कार्यक्षमता आणि प्रमाण खूप वाढते. हा विकास एक असा बदल दर्शवितो जिथे सायबर ऑपरेशन्स मशीनच्या गतीवर होऊ शकतात, ज्यामुळे विविध हल्ल्यांच्या मार्गांना जोडणे सोपे होते.
रिपोर्टमध्ये असेही म्हटले आहे की अनेक धोका निर्माण करणारे अभिनेता, ज्यामध्ये आर्थिकदृष्ट्या प्रेरित गट आणि चीनशी संबंधित जासूसीच्या संशयित व्यक्तींचा समावेश आहे, या प्रगत ढांच्यांसह प्रयोग करत आहेत. गूगलने सांगितले की ZeroHollow आणि Agent Zero सारख्या साधनांचा वापर शोषण विकास आणि स्वायत्त कोड कार्यान्वयनासाठी केला जात आहे, ज्यामुळे सायबर सुरक्षा दृश्य अधिक जटिल झाले आहे.
याशिवाय, एआयचा दुरुपयोग पारंपरिक श्रम-गहन कार्ये स्वयंचलित करण्यापर्यंत वाढला आहे, जसे की कमजोर्यांचे विश्लेषण आणि प्रमाण-की-धारणा शोषण. यामुळे हल्लेखोरांना नवीन कमजोर्यांचे जलद शोषण करण्याची परवानगी मिळते, ज्यामुळे पॅच जाहीर केल्यापासून सक्रिय शोषणाच्या दरम्यानचा अंतर कमी होतो. गूगलने जोर दिला की मोठ्या भाषेच्या मॉडेल्स (एलएलएम) चा वापर करून धोका निर्माण करणारे अभिनेता त्यांच्या संशोधनाला मर्यादित सामग्रीवर केंद्रित करू शकतात, ज्यामुळे कमजोर्यांचे जलद शोषण करण्याची क्षमता वाढते.
आगामी काळात, या निष्कर्षांचे परिणाम सायबर सुरक्षा साठी गंभीर आहेत. जसे-जसे एआय-चालित हल्ले अधिक सामान्य होतात, संघटनांनी वाढत्या जटिलतेच्या विरोधात त्यांच्या सुरक्षेला मजबूत करणे आवश्यक आहे. ओपन-सोर्स ढांच्यांच्या उदयामुळे सायबर गुन्ह्यात प्रवेशाच्या अडथळ्यांमध्ये घट झाली आहे, ज्यामुळे कमी कौशल्य असलेल्या व्यक्तींना प्रभावी फिशिंग मोहिमा सुरू करणे शक्य झाले आहे. गूगलने चेतावणी दिली आहे की जर सायबर सुरक्षा उपायांमध्ये महत्त्वाची प्रगती झाली नाही, तर अशा हल्ल्यांची वारंवारता आणि प्रभाव लवकरच वाढण्याची शक्यता आहे.