eMudhra ने कमजोर कीज़मुळे जागतिक SSL/TLS व्यवसायातून बाहेर पडण्याचा निर्णय घेतला
eMudhra ने आपल्या इंटरमीडिएट CA कीज़मध्ये आढळलेल्या कमकुवततेमुळे जागतिक SSL/TLS प्रमाणपत्र व्यवसायातून बाहेर पडण्याचा निर्णय घेतला आहे.
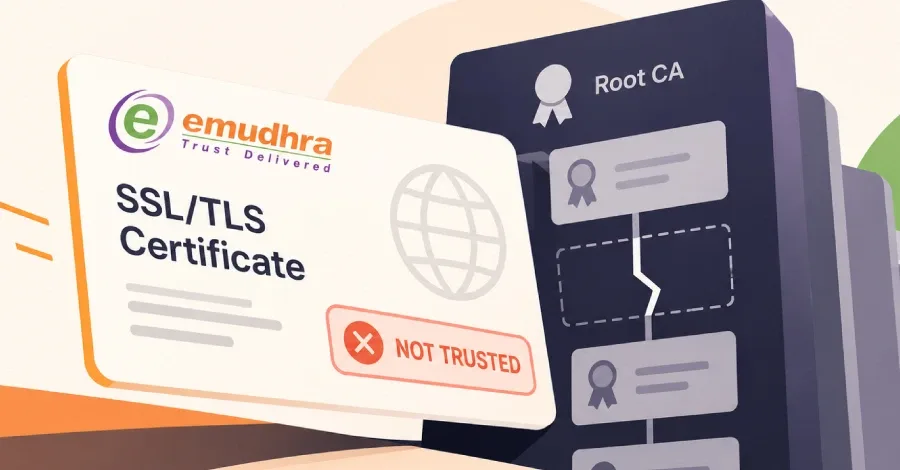
eMudhra ने आठ इंटरमीडिएट CA कीज़ सहज अनुमानित झाल्यामुळे जागतिक SSL/TLS प्रमाणपत्र बाजारातून बाहेर पडण्याचा निर्णय घेतला.
कंपनी प्रभावित प्रमाणपत्रांचे नूतनीकरण करण्याची योजना आखत आहे, परंतु विशिष्ट भागीदारांचे नाव सांगितलेले नाही.
Chrome आणि Firefox eMudhra च्या रूट प्रमाणपत्रावर विश्वास ठेवणे थांबवतील, ज्यामुळे सुमारे 30,800 प्रमाणपत्रे प्रभावित होतील.
eMudhra, एक भारतीय प्रमाणपत्र प्राधिकरण, ने गुरुवारी आपल्या जागतिक SSL/TLS प्रमाणपत्र व्यवसायातून बाहेर पडण्याची घोषणा केली. हा निर्णय त्यांच्या बोर्डाने घेतला आणि तो त्या वेळी आला जेव्हा एका संशोधकाने त्यांच्या आठ इंटरमीडिएट CA प्रमाणपत्रांच्या खाजगी कीज़ सहज अनुमानित केल्या असल्याची माहिती दिली. या घटनेमुळे सुरक्षा संबंधित गंभीर चिंता निर्माण झाली आहे.
eMudhra ने SSL/TLS प्रमाणपत्र बाजारात महत्त्वाची भूमिका बजावली आहे, परंतु अलीकडील घटनेमुळे कंपनीने या क्षेत्रात आपली स्थिती पुन्हा विचारात घेण्यास भाग पाडले आहे. या कमजोर कीज़ अनुशंसित सुरक्षा स्तराखाली असल्यामुळे त्यांचा शोषण होण्याची शक्यता होती. परिणामी, Google Chrome आणि Mozilla Firefox ने eMudhra च्या रूट प्रमाणपत्रावर विश्वास ठेवणे थांबवण्याची योजना जाहीर केली आहे, ज्यामुळे या प्राधिकरणाच्या अंतर्गत जारी केलेल्या प्रमाणपत्रांचा मोठा संख्येवर परिणाम होईल.
या परिस्थितीला प्रतिसाद म्हणून, eMudhra ने प्रभावित प्रमाणपत्रांचे नूतनीकरण करण्याची वचनबद्धता दर्शवली आहे, परंतु कोणतेही विशिष्ट भागीदार अद्याप जाहीर केलेले नाहीत. कंपनीने सांगितले आहे की त्यांच्या G1 RSA रूट प्रमाणपत्रे ग्राहकांना सेवा देत राहतील जोपर्यंत सर्व SSL/TLS प्रमाणपत्रे बदलली जात नाहीत किंवा संपत नाहीत. 21 ऑक्टोबरच्या स्थितीनुसार, सुमारे 30,800 प्रमाणपत्रे अद्याप या रूटशी संबंधित आहेत, ज्यात बहुतेक प्रमाणपत्रे InCommon द्वारे जारी केली गेली आहेत, जी उच्च शिक्षण क्षेत्रासाठी एक सेवा आहे.
या निर्णयाचे परिणाम व्यापक आहेत, विशेषतः त्या संस्थांसाठी ज्या eMudhra च्या प्रमाणपत्रांवर अवलंबून आहेत. कंपनीने सांगितले आहे की जागतिक SSL/TLS व्यवसाय त्यांच्या एकूण महसुलाचा सुमारे 1% आहे, आणि डेटा संप्रभुता व अनुपालन नियमांचे पालन करणे अधिक जटिल बनवते. या घटनेमुळे कंपनीच्या निर्णयात वाढती चौकशी देखील महत्त्वाची ठरली आहे.
आगामी काळात, eMudhra सर्व प्रभावित प्रमाणपत्रांचे नूतनीकरण होईपर्यंत रद्दीकरण आणि स्थिती सेवा चालू ठेवेल. कंपनी डिजिटल सिग्नेचर प्रमाणपत्रे आणि CertiNext प्लॅटफॉर्ममध्येही कार्यरत राहील. संक्रमणाच्या प्रक्रियेत, संस्थांना सुरक्षा मानकांचे पालन सुनिश्चित करण्यासाठी पर्यायी प्रमाणपत्र प्राधिकरणांची शोध घेण्याची शिफारस केली जाते.