एसबीआई डेटा चोरी: 3.75 लाख खातों का जोखिम
एक हैकर समूह ने 3.75 लाख एसबीआई खाता धारकों की संवेदनशील जानकारी तक पहुंच का दावा किया है, जिससे सुरक्षा चिंताएँ बढ़ गई हैं।
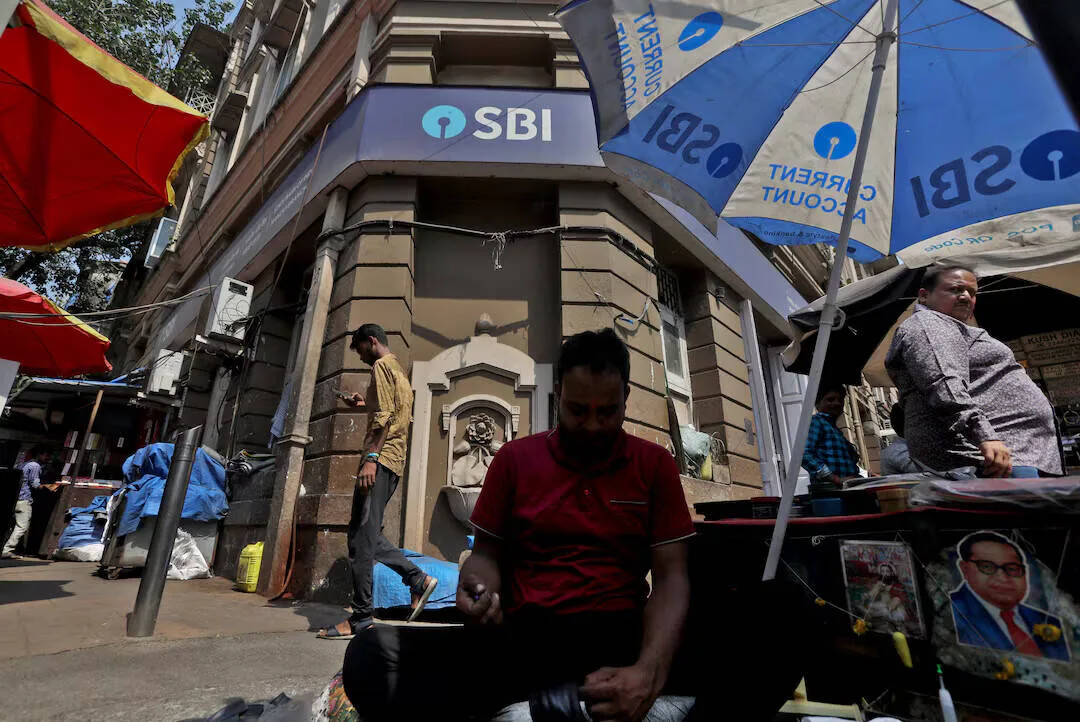
हैकर समूह 'सिरियसिम' ने एसबीआई के डेटा में सेंध लगाने का दावा किया।
संभावित जोखिम में 3.75 लाख ग्राहकों की व्यक्तिगत और वित्तीय जानकारी शामिल है।
डेटा में ऋण आवेदन और सहायक दस्तावेज शामिल हैं।
राज्य बैंक ऑफ इंडिया (एसबीआई) में एक महत्वपूर्ण डेटा चोरी की घटना सामने आई है, जिसमें 'सिरियसिम' नामक हैकर समूह ने लगभग 3.75 लाख खाता धारकों की व्यक्तिगत और वित्तीय जानकारी को प्रभावित करने का दावा किया है। समूह का कहना है कि उसके पास 3.75 लाख पंक्तियाँ CSV प्रारूप में हैं, साथ ही 2,722 PDF दस्तावेज़ भी हैं जो विभिन्न ग्राहक विवरणों को शामिल करते हैं।
यह घटना एसबीआई में सुरक्षा उपायों के बारे में चिंता पैदा करती है, जो भारत के सबसे बड़े बैंकिंग संस्थानों में से एक है। हैकर समूह ने यह भी बताया कि डेटा में न केवल खाता खोलने के आवेदन शामिल हैं, बल्कि ग्राहकों के पते और अन्य व्यक्तिगत जानकारी भी है। इस तरह की चोरी से प्रभावित व्यक्तियों के लिए गंभीर परिणाम हो सकते हैं, जो पहचान की चोरी और वित्तीय धोखाधड़ी का कारण बन सकते हैं।
समूह ने यह दावा किया है कि उसने ग्राहक ऋण और व्यक्तिगत जानकारी से संबंधित दस्तावेजों तक पहुंच प्राप्त की है, जो यदि दुरुपयोग किया गया तो हानिकारक हो सकता है। बैंक ने अभी तक इस चोरी की पुष्टि नहीं की है या 'सिरियसिम' द्वारा किए गए दावों की प्रामाणिकता की पुष्टि नहीं की है, लेकिन यह स्थिति वित्तीय संस्थानों पर साइबर हमलों के बढ़ते खतरे को उजागर करती है।
इस चोरी के परिणाम केवल खाता धारकों के लिए तत्काल जोखिम तक सीमित नहीं हैं। यह बैंकिंग क्षेत्र में साइबर सुरक्षा उपायों को बढ़ाने की आवश्यकता को भी उजागर करता है, साथ ही डेटा गोपनीयता के प्रति ग्राहक जागरूकता के महत्व को भी। बैंकिंग सेवाओं के बढ़ते डिजिटलीकरण के साथ, संवेदनशील जानकारी की सुरक्षा अत्यंत महत्वपूर्ण हो गई है।
जैसे-जैसे स्थिति विकसित होती है, एसबीआई से उम्मीद की जाती है कि वह हैकर समूह द्वारा किए गए दावों की गहन जांच करेगा। ग्राहकों को अपने खातों की निगरानी करने और किसी भी संदिग्ध गतिविधि की रिपोर्ट करने की सलाह दी गई है। बैंक भविष्य की चोरी को रोकने के लिए अतिरिक्त सुरक्षा प्रोटोकॉल भी लागू कर सकता है और अपने ग्राहकों को उनके वित्तीय जानकारी की सुरक्षा के बारे में आश्वस्त कर सकता है।