PHP2Shell कमजोरियों के खिलाफ लाखों हमले, मैलवेयर का खतरा
PHP2Shell कमजोरियों का शोषण करने के प्रयासों में वृद्धि हुई है, जिसमें लाखों हमले दर्ज किए गए हैं, क्योंकि हैकर मिराई मैलवेयर तैनात करने की कोशिश कर रहे हैं।
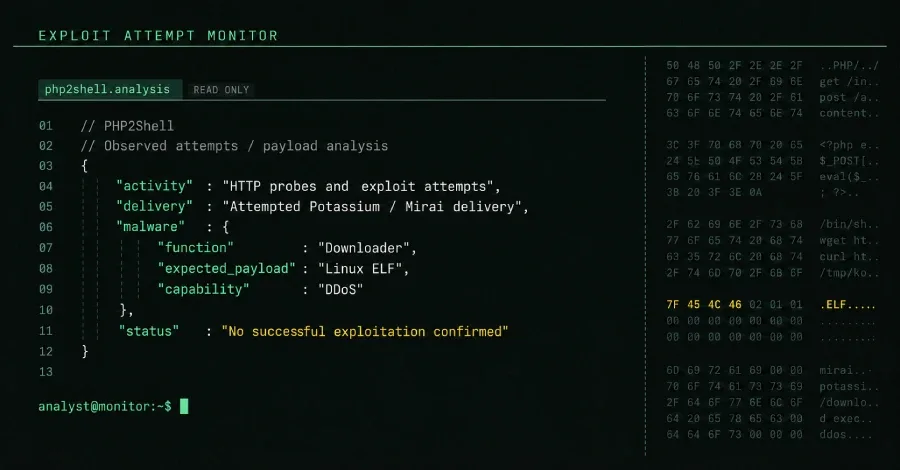
हमलावर PHP2Shell कमजोरियों का शोषण करके मिराई मैलवेयर के संस्करणों को तैनात करने का प्रयास कर रहे हैं।
ये कमजोरियां, जिनका CVSS स्कोर 9.2 है, अनधिकृत दूरस्थ कोड निष्पादन की अनुमति देती हैं।
हालांकि कई प्रयास हुए हैं, PHP2Shell का सफल शोषण रिपोर्ट नहीं किया गया है।
हाल ही में साइबर सुरक्षा रिपोर्टों से पता चला है कि PHP2Shell कमजोरियों का शोषण करने के प्रयासों में काफी वृद्धि हुई है, जिसमें लाखों हमले दर्ज किए गए हैं क्योंकि हैकर मिराई मैलवेयर के एक संस्करण, जिसे पोटैशियम कहा जाता है, को तैनात करने का प्रयास कर रहे हैं। ये प्रयास कमजोरियों के सार्वजनिक खुलासे के बाद तेज हो गए हैं, जिनमें CVE-2026-109618 और CVE-2026-109619 शामिल हैं, जिनका CVSS स्कोर 9.2 है, जो उनकी गंभीरता को दर्शाता है।
PHP2Shell की ये कमजोरियां विशेष HTTP अनुरोधों के माध्यम से अनधिकृत दूरस्थ कोड निष्पादन की अनुमति देती हैं। विभिन्न PHP संस्करणों में इन कमजोरियों को ठीक किया गया है, जिनमें 8.5.12 और 8.4.27 शामिल हैं। साइबर सुरक्षा फर्म सोफोस ने बताया कि जबकि हमले के नमूने उन्नत क्षमताओं को दर्शाते हैं, जैसे डाउनलोडर और नेटवर्क बाधित करने के कार्य, इन कमजोरियों का वास्तविक शोषण हमलावरों के लिए चुनौतीपूर्ण साबित हुआ है।
हमले के पैटर्न के विश्लेषण से पता चलता है कि ये प्रयास कई आईपी पते से उत्पन्न होते हैं, जिसमें हमलावर कमांड-एंड-कंट्रोल चैनल स्थापित करने और विशेष लक्ष्यों के खिलाफ वितरित अस्वीकृति सेवा (DDoS) हमले शुरू करने का प्रयास कर रहे हैं, विशेष रूप से यूक्रेनी नेटवर्क के भीतर। जंगली में सफल शोषण की कमी से यह संकेत मिलता है कि हमलावर इन PHP2Shell कमजोरियों का प्रभावी ढंग से उपयोग करने में संघर्ष कर रहे हैं।
इन शोषण प्रयासों के व्यापक प्रभाव वेब सुरक्षा और बड़े पैमाने पर DDoS हमलों की संभावना के लिए चिंताजनक हैं। जैसे-जैसे खतरे का परिदृश्य विकसित होता है, संगठनों को सतर्क रहना चाहिए और यह सुनिश्चित करना चाहिए कि उनके सिस्टम अपडेटेड हों ताकि इन कमजोरियों से संबंधित जोखिमों को कम किया जा सके। चल रहे प्रयासों से यह स्पष्ट होता है कि मजबूत साइबर सुरक्षा उपायों की आवश्यकता है और समय पर पैचिंग का महत्व है।
आगे देखते हुए, साइबर सुरक्षा विशेषज्ञों का अनुमान है कि PHP2Shell कमजोरियों की निरंतर जांच की जाएगी क्योंकि हमलावर अपनी तकनीकों को परिष्कृत करते हैं। संगठनों को अपने सिस्टम की बारीकी से निगरानी करने और संभावित शोषण के खिलाफ सुरक्षा सर्वोत्तम प्रथाओं को लागू करने की सलाह दी जाती है। स्थिति गतिशील बनी हुई है, और इन खतरों के प्रति साइबर सुरक्षा समुदाय की प्रतिक्रिया के रूप में आगे विकास की उम्मीद है।