गूगल की रिपोर्ट: साइबर हमलों में एआई का उपयोग बढ़ा
गूगल की नई खोजों से पता चलता है कि हैकर्स एआई एजेंटों का उपयोग करके साइबर हमलों को और अधिक प्रभावी बना रहे हैं।
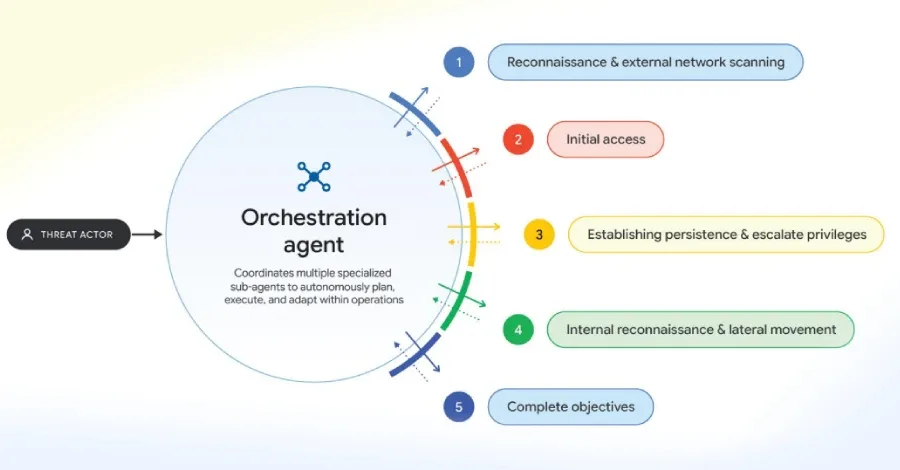
हैकर्स एआई फ्रेमवर्क का उपयोग करके साइबर हमलों को स्वचालित कर रहे हैं।
बड़े भाषा मॉडल तेजी से कमजोरियों का शोषण करने के लिए उपयोग किए जा रहे हैं।
ओपन-सोर्स टूल्स के उदय ने साइबर अपराधियों के लिए प्रवेश बाधाओं को कम किया है।
सोमवार को, गूगल ने साइबर सुरक्षा में चिंताजनक विकास का खुलासा किया, जिसमें बताया गया कि खतरे के अभिनेता अब अपने साइबर हमलों की रणनीतियों को बढ़ाने के लिए कृत्रिम बुद्धिमत्ता (एआई) एजेंटों का उपयोग कर रहे हैं। यह बदलाव स्वायत्त बहु-एजेंट आक्रामक ढांचों, जैसे कि ARTEX और CyberStrikeAI, के उपयोग में शामिल है, जो हमलावरों को अभूतपूर्व गति से जटिल घुसपैठ करने में सक्षम बनाते हैं।
ऐतिहासिक रूप से, साइबर हमले मुख्य रूप से मैनुअल प्रक्रियाओं पर निर्भर करते थे, लेकिन एआई के एकीकरण ने परिदृश्य को बदल दिया है। गूगल के थ्रेट इंटेलिजेंस ग्रुप ने बताया कि ये ढांचे लाइव घुसपैठ के दौरान विभिन्न परिचालन कार्यों के स्वचालन की अनुमति देते हैं, जिससे हमलों की दक्षता और पैमाना काफी बढ़ जाता है। यह विकास एक ऐसा बदलाव दर्शाता है जहां साइबर संचालन मशीन की गति पर हो सकते हैं, जिससे विविध हमले के रास्तों को जोड़ना आसान हो जाता है।
रिपोर्ट में यह भी बताया गया है कि कई खतरे के अभिनेता, जिनमें वित्तीय रूप से प्रेरित समूह और चीन से जुड़े जासूसी के संदेह में लोग शामिल हैं, इन उन्नत ढांचों के साथ प्रयोग कर रहे हैं। गूगल ने यह भी बताया कि ZeroHollow और Agent Zero जैसे उपकरणों का उपयोग शोषण विकास और स्वायत्त कोड निष्पादन के लिए किया जा रहा है, जिससे साइबर सुरक्षा परिदृश्य और जटिल हो गया है।
इसके अलावा, एआई का दुरुपयोग पारंपरिक रूप से श्रम-गहन कार्यों को स्वचालित करने तक फैला हुआ है, जैसे कि कमजोरियों का विश्लेषण और प्रमाण-की-धारणा का शोषण। इससे हमलावरों को नए कमजोरियों का तेजी से शोषण करने की अनुमति मिलती है, जिससे पैच की घोषणा और सक्रिय शोषण के बीच का अंतराल कम हो जाता है। गूगल ने जोर दिया कि बड़े भाषा मॉडल (एलएलएम) का उपयोग करने से खतरे के अभिनेता अपने शोध को सीमित सामग्री पर केंद्रित कर सकते हैं, जिससे कमजोरियों को तेजी से शोषित करने की उनकी क्षमता बढ़ जाती है।
आगे देखते हुए, इन निष्कर्षों के प्रभाव साइबर सुरक्षा के लिए गहरे हैं। जैसे-जैसे एआई-चालित हमले अधिक सामान्य होते जा रहे हैं, संगठनों को बढ़ती हुई जटिलताओं के खिलाफ अपनी सुरक्षा को मजबूत करना होगा। ओपन-सोर्स ढांचों के उदय ने साइबर अपराध में प्रवेश के लिए बाधाओं को कम किया है, जिससे कम कुशल व्यक्तियों के लिए प्रभावी फ़िशिंग अभियानों को लॉन्च करना संभव हो गया है। गूगल ने चेतावनी दी है कि यदि साइबर सुरक्षा उपायों में महत्वपूर्ण प्रगति नहीं होती है, तो ऐसे हमलों की आवृत्ति और प्रभाव निकट भविष्य में बढ़ने की संभावना है।