eMudhra ने कमजोर कीज़ के कारण वैश्विक SSL/TLS व्यवसाय से निकासी की
eMudhra ने अपने इंटरमीडिएट CA कीज़ में कमजोरियों के बाद वैश्विक SSL/TLS प्रमाणपत्र व्यवसाय से बाहर निकलने का निर्णय लिया है।
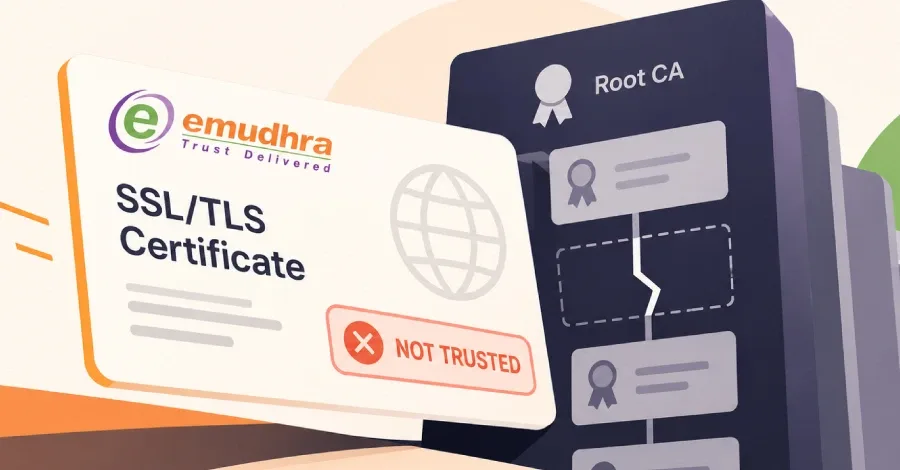
eMudhra ने आठ इंटरमीडिएट CA कीज़ के आसानी से अनुमानित होने के बाद वैश्विक SSL/TLS प्रमाणपत्र बाजार से बाहर निकलने का निर्णय लिया।
कंपनी प्रभावित प्रमाणपत्रों को मुफ्त विकल्पों से बदलने की योजना बना रही है, हालांकि विशिष्ट भागीदारों का नाम नहीं बताया गया है।
Chrome और Firefox eMudhra की रूट प्रमाणपत्र पर भरोसा करना बंद कर देंगे, जिससे लगभग 30,800 प्रमाणपत्र प्रभावित होंगे।
eMudhra, एक भारतीय प्रमाणपत्र प्राधिकरण, ने अपने वैश्विक SSL/TLS प्रमाणपत्र व्यवसाय से बाहर निकलने की घोषणा की है। यह निर्णय कंपनी के बोर्ड द्वारा गुरुवार को लिया गया। यह कदम तब उठाया गया जब यह पता चला कि इसके आठ इंटरमीडिएट CA प्रमाणपत्रों की निजी कीज़ आसानी से अनुमानित की जा सकती थीं, जिससे सुरक्षा संबंधी गंभीर चिंताएँ उत्पन्न हुईं। यह घोषणा एक शोधकर्ता द्वारा कमजोरियों की रिपोर्ट करने के केवल पांच दिन बाद आई है, जिसने कंपनी को तत्काल कार्रवाई करने के लिए प्रेरित किया।
ऐतिहासिक रूप से, eMudhra SSL/TLS प्रमाणपत्र बाजार में एक प्रमुख खिलाड़ी रहा है, जो विभिन्न संगठनों को आवश्यक सेवाएँ प्रदान करता है। हालाँकि, हाल की घटना ने कंपनी को इस क्षेत्र में अपनी स्थिति पर पुनर्विचार करने के लिए मजबूर किया है। रिपोर्ट के अनुसार, कमजोर कीज़ अनुशंसित सुरक्षा सीमा से नीचे थीं, जिससे उन्हें शोषण के लिए संवेदनशील बना दिया गया। इसके परिणामस्वरूप, Google Chrome और Mozilla Firefox ने eMudhra की रूट प्रमाणपत्र पर भरोसा करना बंद करने की योजना बनाई है, जो इस प्राधिकरण के तहत जारी किए गए एक महत्वपूर्ण संख्या के प्रमाणपत्रों को प्रभावित करेगा।
इस स्थिति के जवाब में, eMudhra ने प्रभावित प्रमाणपत्रों को अनाम भागीदारों से मुफ्त विकल्पों के साथ बदलने का वादा किया है। कंपनी ने कहा है कि इसके G1 RSA रूट प्रमाणपत्र तब तक ग्राहकों की सेवा करते रहेंगे जब तक सभी SSL/TLS प्रमाणपत्रों को या तो बदल नहीं दिया जाता या समाप्त नहीं हो जाते। 21 अक्टूबर तक, लगभग 30,800 प्रमाणपत्र अभी भी समझौता किए गए रूट से जुड़े थे, जिनमें से अधिकांश InCommon के माध्यम से जारी किए गए थे, जो उच्च शिक्षा क्षेत्र के लिए एक सेवा है।
इस निर्णय के प्रभाव व्यापक हैं, विशेष रूप से उन संगठनों के लिए जो eMudhra के प्रमाणपत्रों पर निर्भर हैं। कंपनी ने संकेत दिया है कि वैश्विक SSL/TLS व्यवसाय इसके राजस्व का लगभग 1% है, और डेटा संप्रभुता और अनुपालन से संबंधित जटिलताएँ इस क्षेत्र में संचालन को बढ़ती चुनौती बना रही हैं। घटना से उत्पन्न उच्चतम जांच ने भी बाजार से बाहर निकलने के निर्णय में योगदान दिया है।
आगे देखते हुए, eMudhra सभी प्रभावित प्रमाणपत्रों के समाधान तक अपनी रद्दीकरण और स्थिति सेवाओं को बनाए रखेगा। कंपनी डिजिटल सिग्नेचर प्रमाणपत्रों और CertiNext प्लेटफॉर्म जैसे अन्य क्षेत्रों में भी संचालन जारी रखे हुए है। जैसे-जैसे संक्रमण आगे बढ़ता है, संगठनों को सुरक्षा मानकों के अनुपालन सुनिश्चित करने के लिए वैकल्पिक प्रमाणपत्र प्राधिकरणों की तलाश करने की सलाह दी जाती है।